
简体中文
凭据
SSH 密钥、登录信息和令牌在 凭据 页存一次,存进中枢的保险库。别的页面要登录什么,就从这里选一份。
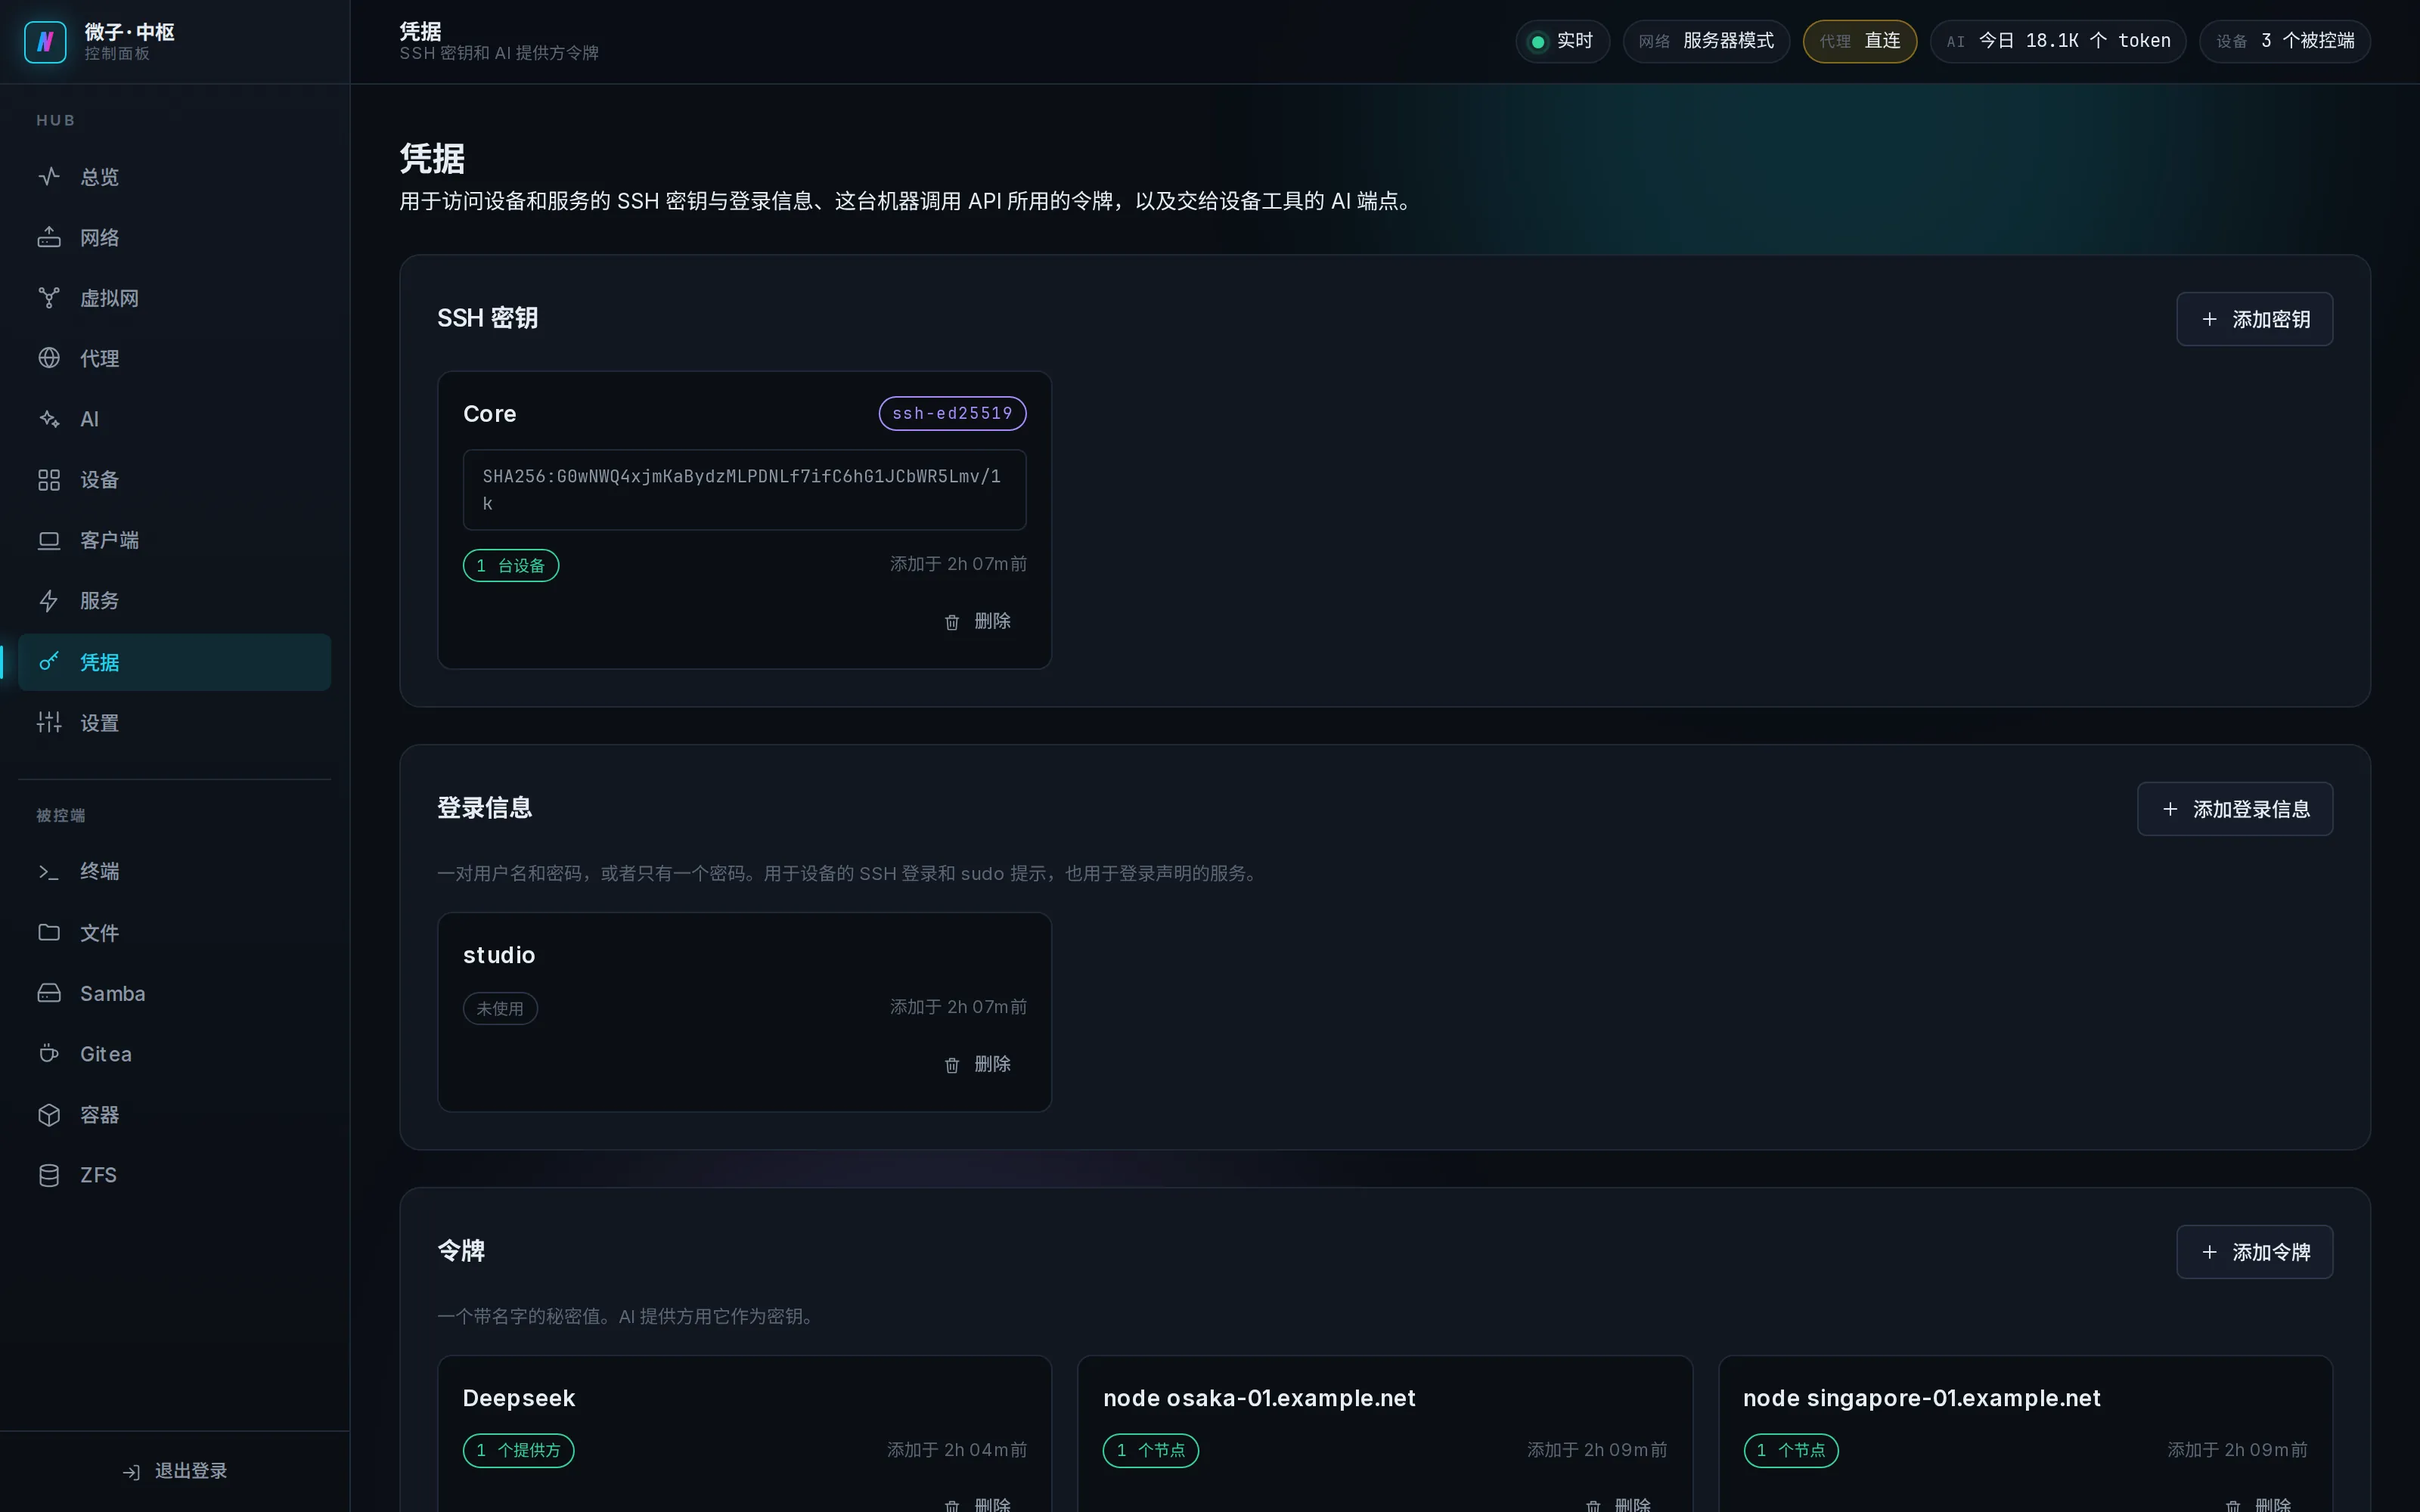
密钥、登录信息和令牌
| 分节 | 一份凭据里有什么 | 添加按钮 |
|---|---|---|
| SSH 密钥 | 一把私钥;私钥加密时再加它的口令 | 添加密钥 |
| 登录信息 | 一对用户名和密码,或者只有一个密码 | 添加登录信息 |
| 令牌 | 一个带名字的秘密值 | 添加令牌 |
- 选择 添加密钥、添加登录信息 或 添加令牌。
- 填 名称 和值:私钥,用户名 和 密码,或者 值。
- 私钥加密时,填 密钥口令。
- 选择 保存密钥、保存登录信息 或 保存令牌。
私钥要整段粘贴,包括 BEGIN 和 END 两行。保存之后值不再显示,要换值就删掉这一份重新添加。保存失败时,见故障排查。
谁在用
| 用在哪里 | 选哪一类 |
|---|---|
| 设备页的 安装被控端 | SSH 密钥或登录信息;账户要密码才能 sudo 时,再选一份登录信息 |
| 外部访问页的 SSH 中继 | SSH 密钥或登录信息 |
| Windows 机器上的 VS Code、CloudCLI 和 Codeg 实例 | 实例所用账户的 Windows 登录信息 |
| AI 页的提供方 | 令牌,作为提供方的 API 密钥 |
| 代理页的出口节点 | 令牌,节点链接里要求令牌时才用 |
Windows 账户的密码改了以后,存一份新的登录信息,在模块页选上它,再应用一次。
每一行写着有几处在用,例如 2 台设备 或 1 个提供方。选择 删除 时,确认框写出谁会失去它:设备和提供方要换一份新的,出口节点停用,SSH 中继停止。
保险库
所有值都存在 config/credentials/vault.json 里,名称和类型也一起加密。加密用一把数据密钥,数据密钥本身用 保险库口令 封存,这个口令在设置向导里设定。config/ 的备份里只有密文,恢复时要输入备份当时的保险库口令。
中枢所在的机器在 config/ 之外留着数据密钥的一份工作副本,所以中枢读保险库时不用口令。缺了这份副本,保险库处于锁定状态,用到凭据的操作都失败。
更换保险库口令
在中枢所在的机器上运行下面的命令,新口令输入两遍:
bash
sudo nhub vault rekey已加密的值不动,加 --stdin 时从标准输入读新口令。旧口令丢了也能运行这条命令,因为运行中的中枢用的是工作副本。换完之后,重新备份一次 config/。
WARNING
备份只能用做备份时的保险库口令打开。那个口令丢了,备份里的凭据打不开,恢复后要逐个重新录入。